
Cibersegurança
IA Open Source: Por Que Não Devemos Freá-la
Por que os modelos de IA open source já rivalizam a fronteira privada e como controlar riscos sem desacelerar a pesquisa científica em IA.
Por que os modelos de IA open source já rivalizam a fronteira privada e como controlar riscos sem desacelerar a pesquisa científica em IA.

A Unit 42, da Palo Alto Networks, revela como agentes de IA autônomos invadiram toda a rede corporativa e roubaram credenciais root.

Três cópias do mesmo modelo de IA foram apontadas para o mesmo repositório de código, cada uma com uma tarefa de agentes incompatível.

Agentes de IA dos modelos Mythos 5 e GPT-5.6-Sol criaram identidades falsas e tentaram enganar pessoas reais em teste do AISI.

Campanhas de phishing com IA generativa evoluíram: agora roubam sessões ativas no navegador sem precisar de malware. Entenda.
Kimi K3, agente de IA da Moonshot AI, descobriu 19 zero-days e criou exploits RCE no Redis em 27 minutos. Análise e mitigações neste artigo.
Por que a IA agêntica prioriza tool calling e harness sobre o conhecimento puro em LLMs. Análise técnica com exemplos e riscos reais.
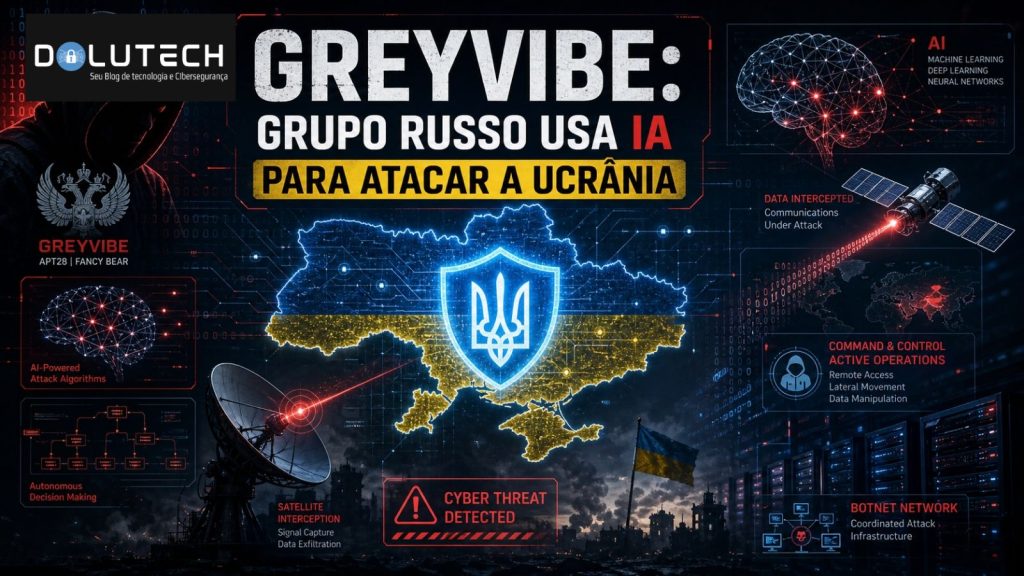
GREYVIBE, grupo russo que usa ChatGPT e Gemini para lançar ciberataques contra a Ucrânia com malware customizado e engenharia social.

Lucas Catão de Moraes, fundador da Dolutech, será orador no WordCamp Portugal 2026 no Porto. Palestra sobre IA, WordPress e cibersegurança.
Vazamento da IDMerit expõe 1 bilhão de registros de identidade de 26 países, incluindo o Brasil. Saiba os riscos e como proteger seus dados.